跳到主要内容
Security by Boundary

安全,不只是一句
“已经加密”

简点把设备身份、连接授权、端到端加密、Relay 最小可见与审计边界一起考虑。网页负责管理与授权,真正的远控会话只由受信任原生客户端承载。

端到端加密会话Control / Media 独立密钥域
控制端JDesk Client
RRelay盲转发密文
被控端JDesk Client
Relay 不读取远控画面、键盘、剪贴板或文件正文
Security Baseline

四条底线,在所有套餐里都不降低

套餐决定“能使用哪些能力”,不决定“能不能绕过安全”。

端到端加密

控制与媒体在会话两端加密,Relay 只处理必要连接元数据和密文字节。

连接授权

连接前校验账号、设备、权限和目标端确认,无人值守也受可信关系约束。

可信设备

设备密钥与账号边界分开管理,撤销、轮换与设备状态都有明确生命周期。

必要审计

企业可按套餐与策略启用会话、操作、文件和风险审计;Relay 与平台转发层始终看不到远控明文。
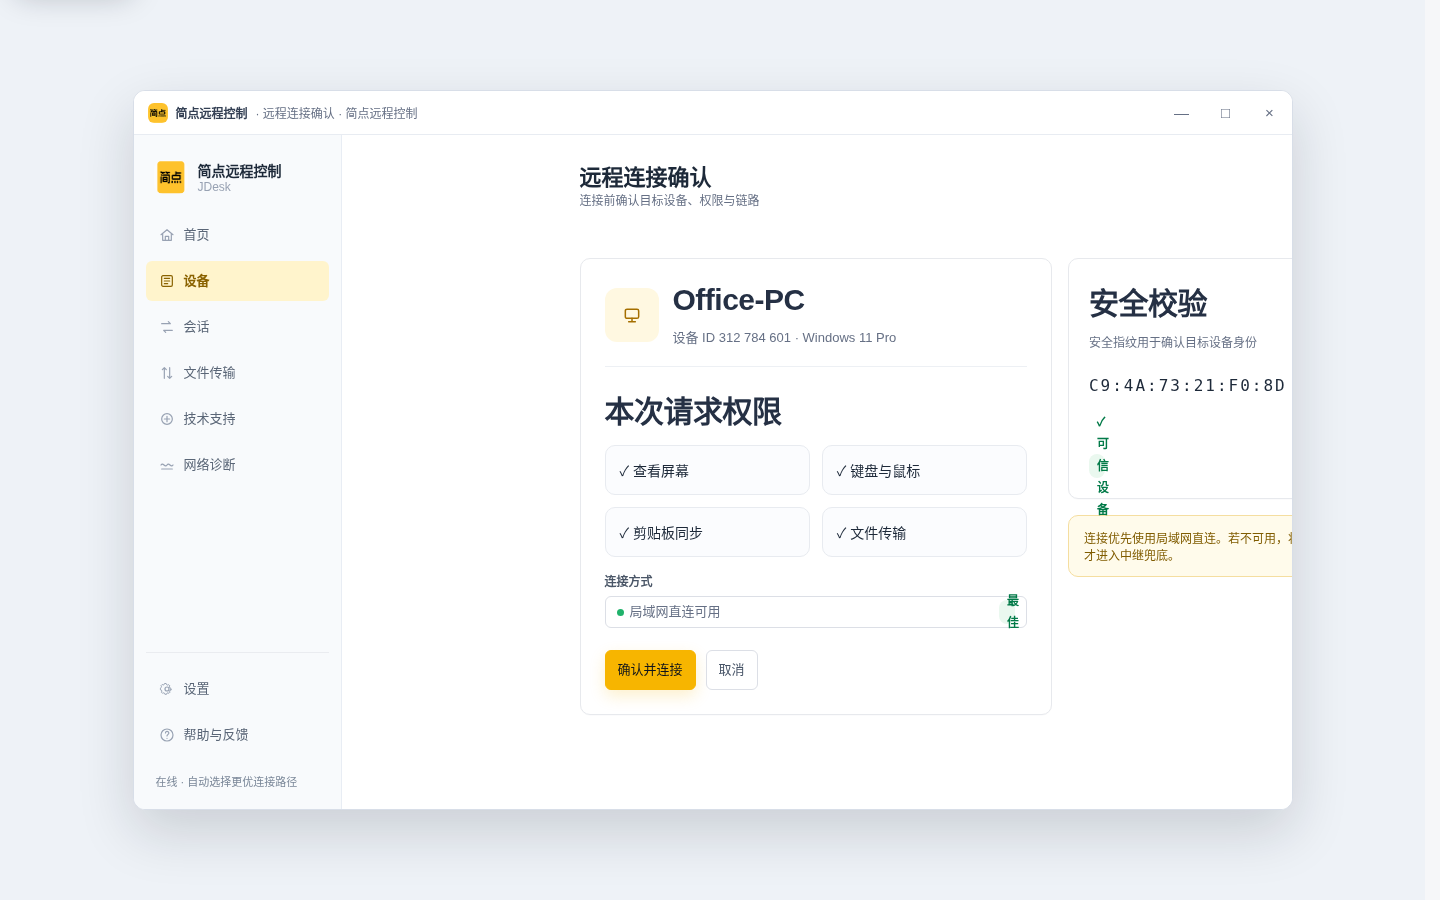
远程连接确认与授权界面
Authorization

连接前先确认:谁要连、连哪台、这次允许什么

安全体验应该在用户能理解的位置出现,而不是藏在后台日志里。临时协助、可信无人值守和企业运维都遵循明确授权边界。

  • 连接 Grant 短时有效并绑定会话上下文
  • 目标端需要确认时不允许后台替用户点击“同意”
  • 套餐和权限由服务端最终鉴权
  • 授权结果进入审计;需要合规录像时由端点按企业策略加密采集,Relay 不解密、不录像
Browser vs Client

浏览器负责管理,客户端负责远控

主动减少攻击面:不提供网页远控,不让浏览器持有真正远控会话的解密密钥。

网页 / 管理后台

账号、设备、套餐、策略、授权、订单、工单与审计。可以发起“打开客户端”的连接意图,但不承载媒体与控制通道。

受信任 JDesk 客户端

设备身份、远程画面、键鼠、声音、剪贴板、文件与会话密钥都留在原生客户端安全边界内。

Crypto Core

简点可以有自己的加密组件,但不自己发明密码算法

JDesk Crypto Core 作为统一 Provider / Key Manager 层,封装成熟、经过验证的密码学实现。业务代码不直接散落依赖 OpenSSL,同时保留未来替换 Provider 的能力。
  • Noise XX / X25519 / ChaCha20-Poly1305 / SHA-256 / Ed25519
  • Control / Media 独立密钥域
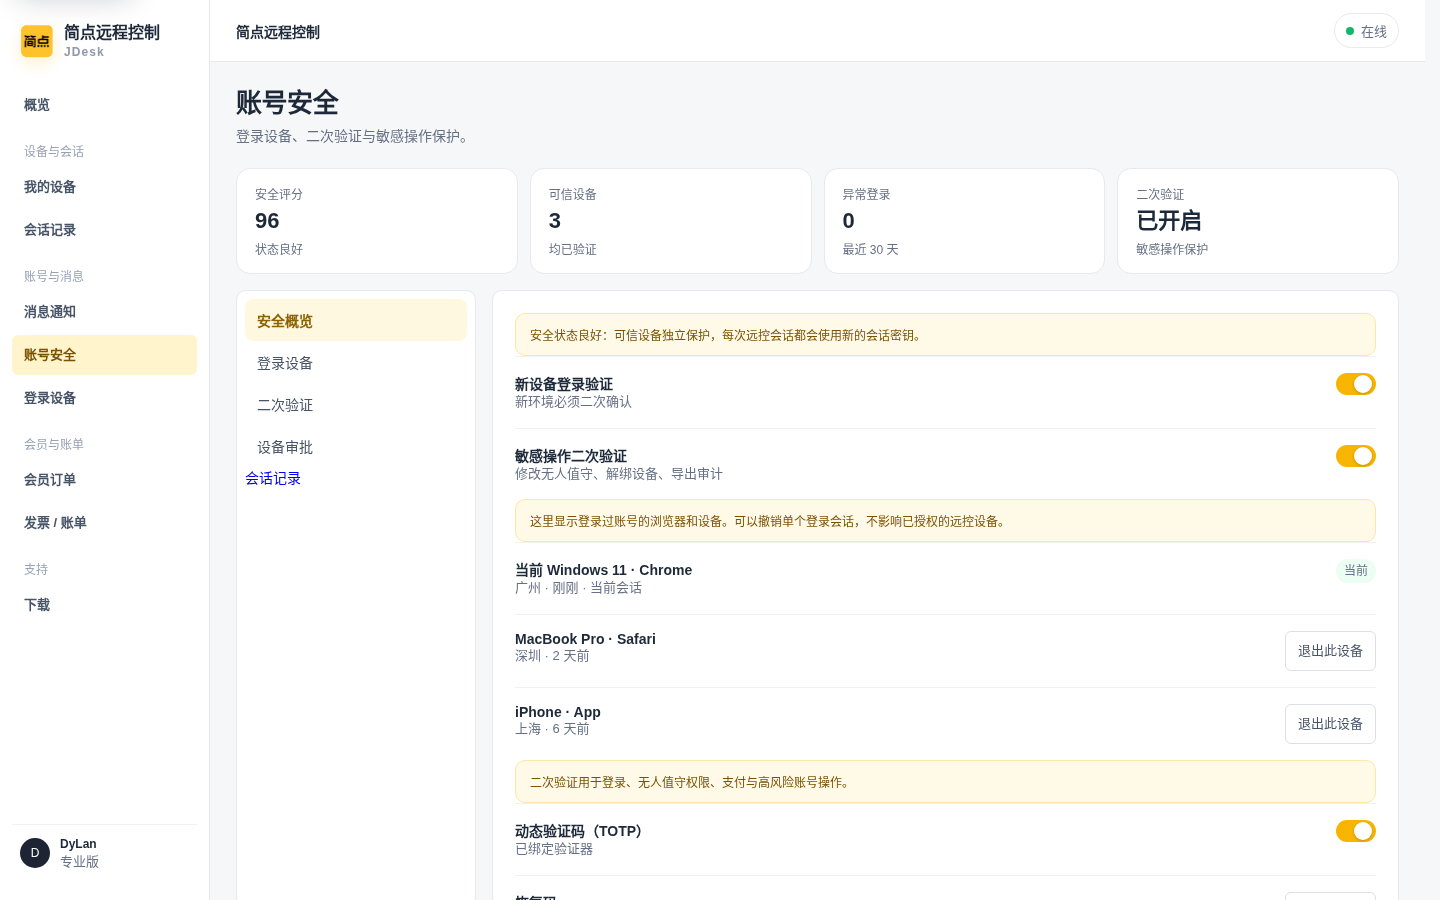
  • 后台只显示 Provider、Key ID、Purpose、轮换与吊销状态
  • 任何页面都不得显示私钥或原始密钥材料
账号与设备安全设置界面

安全边界越清楚,产品越容易被信任

远控不在网页里执行;Relay 不看内容;后台不进入用户屏幕。