钥
端到端加密
控制与媒体在会话两端加密,Relay 只处理必要连接元数据和密文字节。
套餐决定“能使用哪些能力”,不决定“能不能绕过安全”。
控制与媒体在会话两端加密,Relay 只处理必要连接元数据和密文字节。
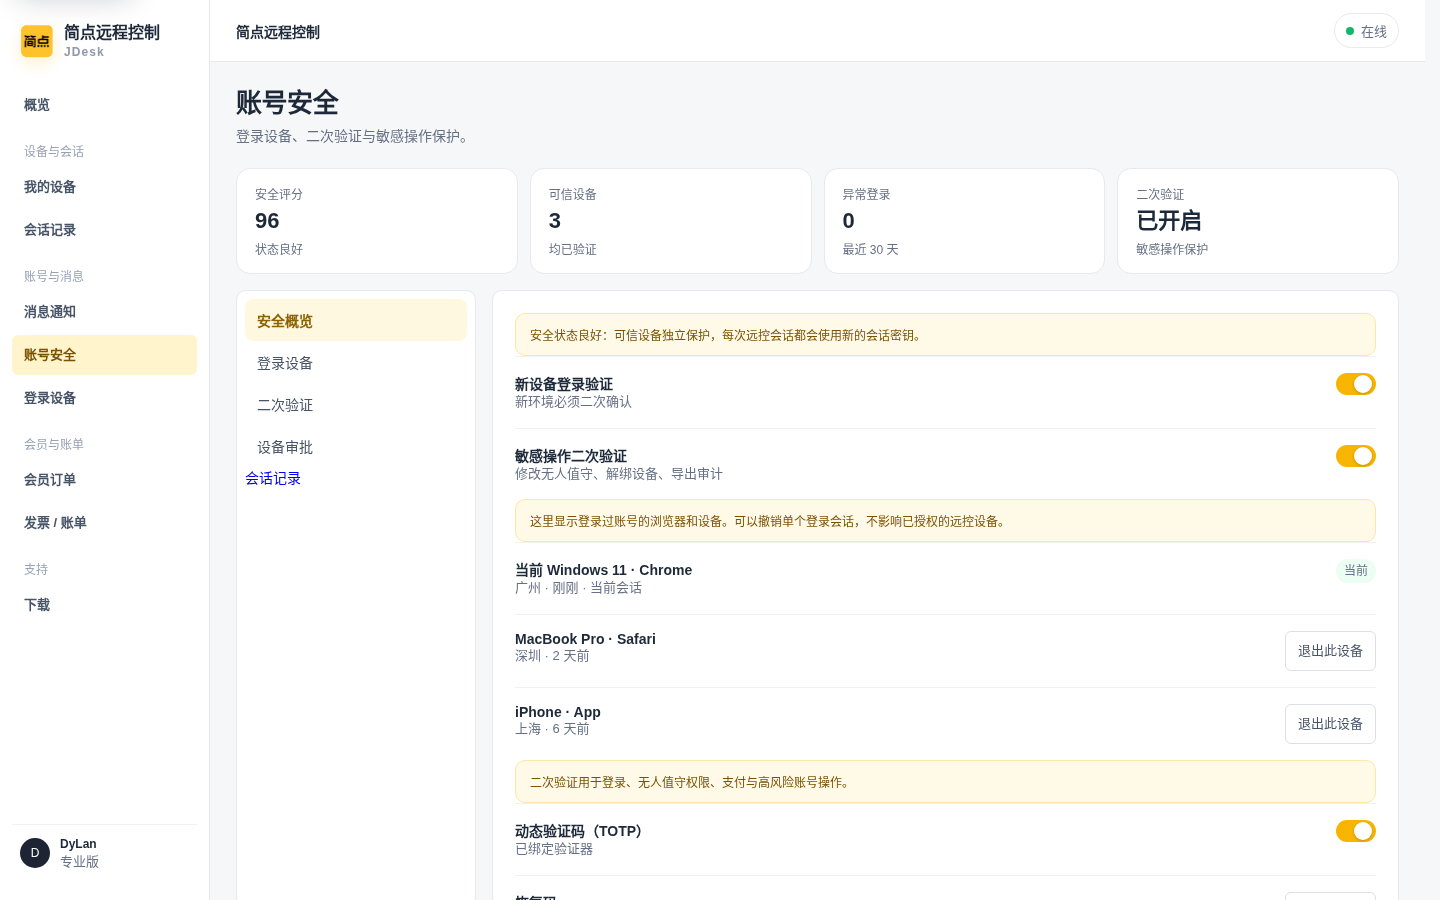
连接前校验账号、设备、权限和目标端确认,无人值守也受可信关系约束。
设备密钥与账号边界分开管理,撤销、轮换与设备状态都有明确生命周期。
企业可按套餐与策略启用会话、操作、文件和风险审计;Relay 与平台转发层始终看不到远控明文。
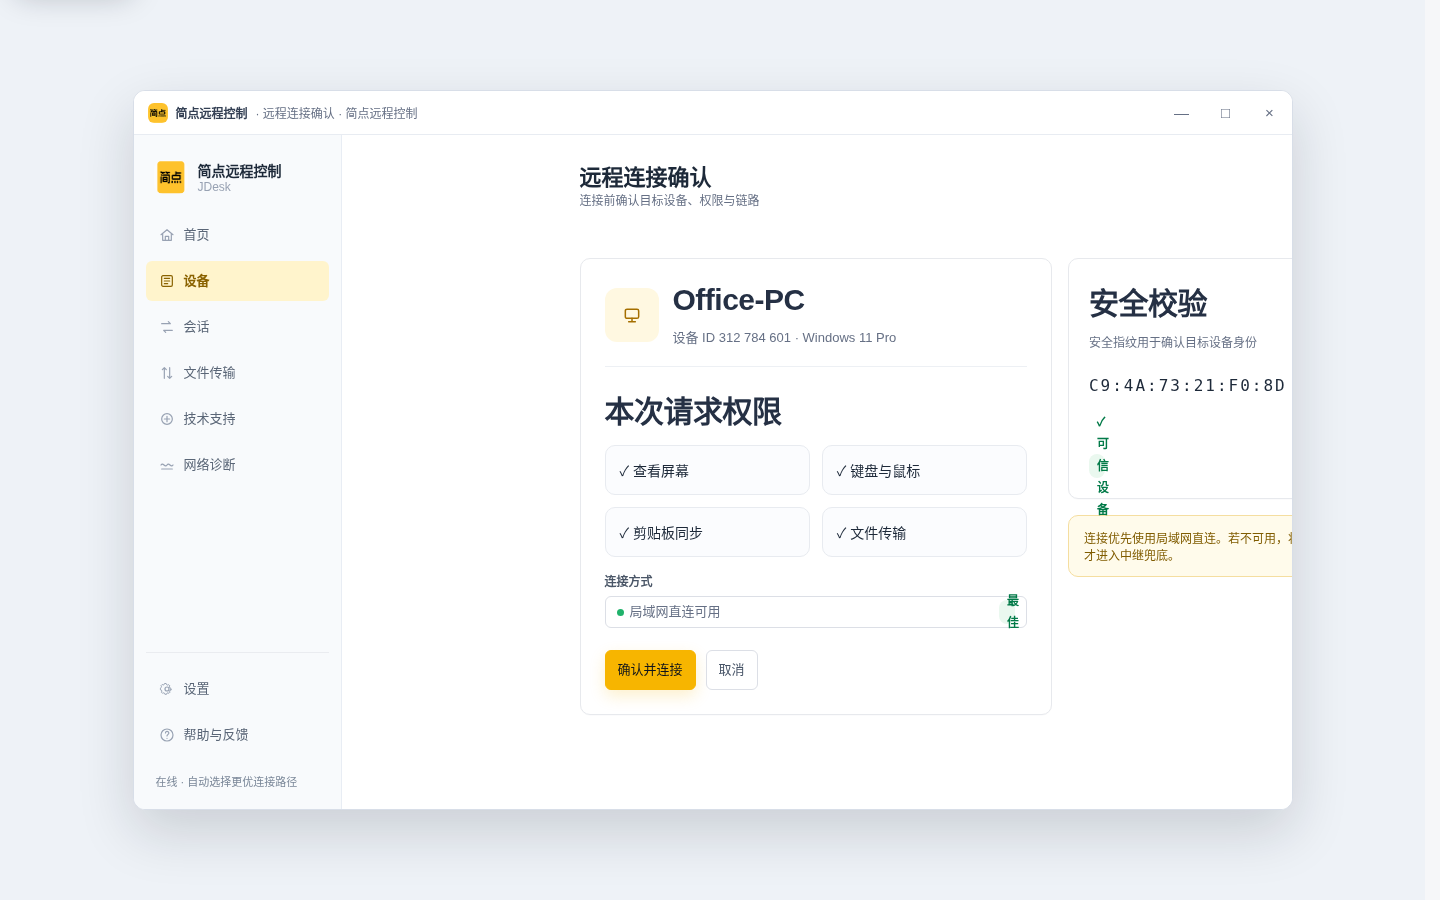
安全体验应该在用户能理解的位置出现,而不是藏在后台日志里。临时协助、可信无人值守和企业运维都遵循明确授权边界。
主动减少攻击面:不提供网页远控,不让浏览器持有真正远控会话的解密密钥。
账号、设备、套餐、策略、授权、订单、工单与审计。可以发起“打开客户端”的连接意图,但不承载媒体与控制通道。
设备身份、远程画面、键鼠、声音、剪贴板、文件与会话密钥都留在原生客户端安全边界内。
JDesk Crypto Core 作为统一 Provider / Key Manager 层,封装成熟、经过验证的密码学实现。业务代码不直接散落依赖 OpenSSL,同时保留未来替换 Provider 的能力。